L'émergence des agents autonomes face à l'élargissement de la surface d'attaque
Les agents d'intelligence artificielle autonomes redéfinissent l'interaction au sein des systèmes d'information contemporains. Contrairement aux modèles de langage classiques confinés à la génération de texte statique, ces entités possèdent la capacité d'interagir directement avec des interfaces de programmation, de manipuler des bases de données ou d'orchestrer des flux de travail complexes. Cette transition d'un rôle purement consultatif vers une fonction exécutive modifie drastiquement les modèles de menace traditionnels.
Le paradigme de raisonnement couplé à l'action illustre parfaitement cette évolution architecturale. En combinant la chaîne de pensée logique avec la capacité d'interagir avec des outils externes, le système crée des boucles de rétroaction autonomes. L'agent évalue son environnement, planifie des étapes de résolution, exécute des commandes réseau, analyse les résultats obtenus pour ensuite ajuster sa stratégie sans aucune validation intermédiaire. Cette boucle d'exécution continue supprime l'intervention humaine qui servait historiquement de filtre naturel contre les anomalies. L'octroi de permissions d'écriture à des systèmes fondamentalement probabilistes introduit une vulnérabilité systémique critique : le détournement d'agent.
Lorsqu'une architecture accorde une autonomie décisionnelle à un algorithme, elle s'expose à la manipulation des entrées par des acteurs malveillants. Ce phénomène s'apparente à une injection de code sophistiquée où l'attaquant n'exploite pas une faille syntaxique classique mais une faille purement sémantique. Le modèle cognitif de l'intelligence artificielle est délibérément induit en erreur pour exécuter des actions contraires à sa programmation initiale. La sécurité globale ne repose plus uniquement sur la robustesse du code source applicatif ou des pare-feu périphériques. Elle dépend désormais de l'imperméabilité du contexte fourni au modèle face aux instructions hostiles dissimulées dans des données apparemment inoffensives.
L'élargissement de cette surface d'attaque impose une révision complète des mécanismes de défense. Les filtres applicatifs traditionnels s'avèrent inefficaces pour bloquer des requêtes formulées en langage naturel dont l'intention malveillante n'est détectable qu'après une analyse contextuelle poussée. Une requête légitime en apparence peut déclencher une séquence d'actions dévastatrices si l'agent dispose de privilèges excessifs sur l'infrastructure sous-jacente. L'architecte logiciel doit par conséquent concevoir des environnements d'exécution où la compromission de l'agent n'entraîne jamais la compromission du système global.
Les vecteurs de compromission spécifiques aux intelligences artificielles exécutives
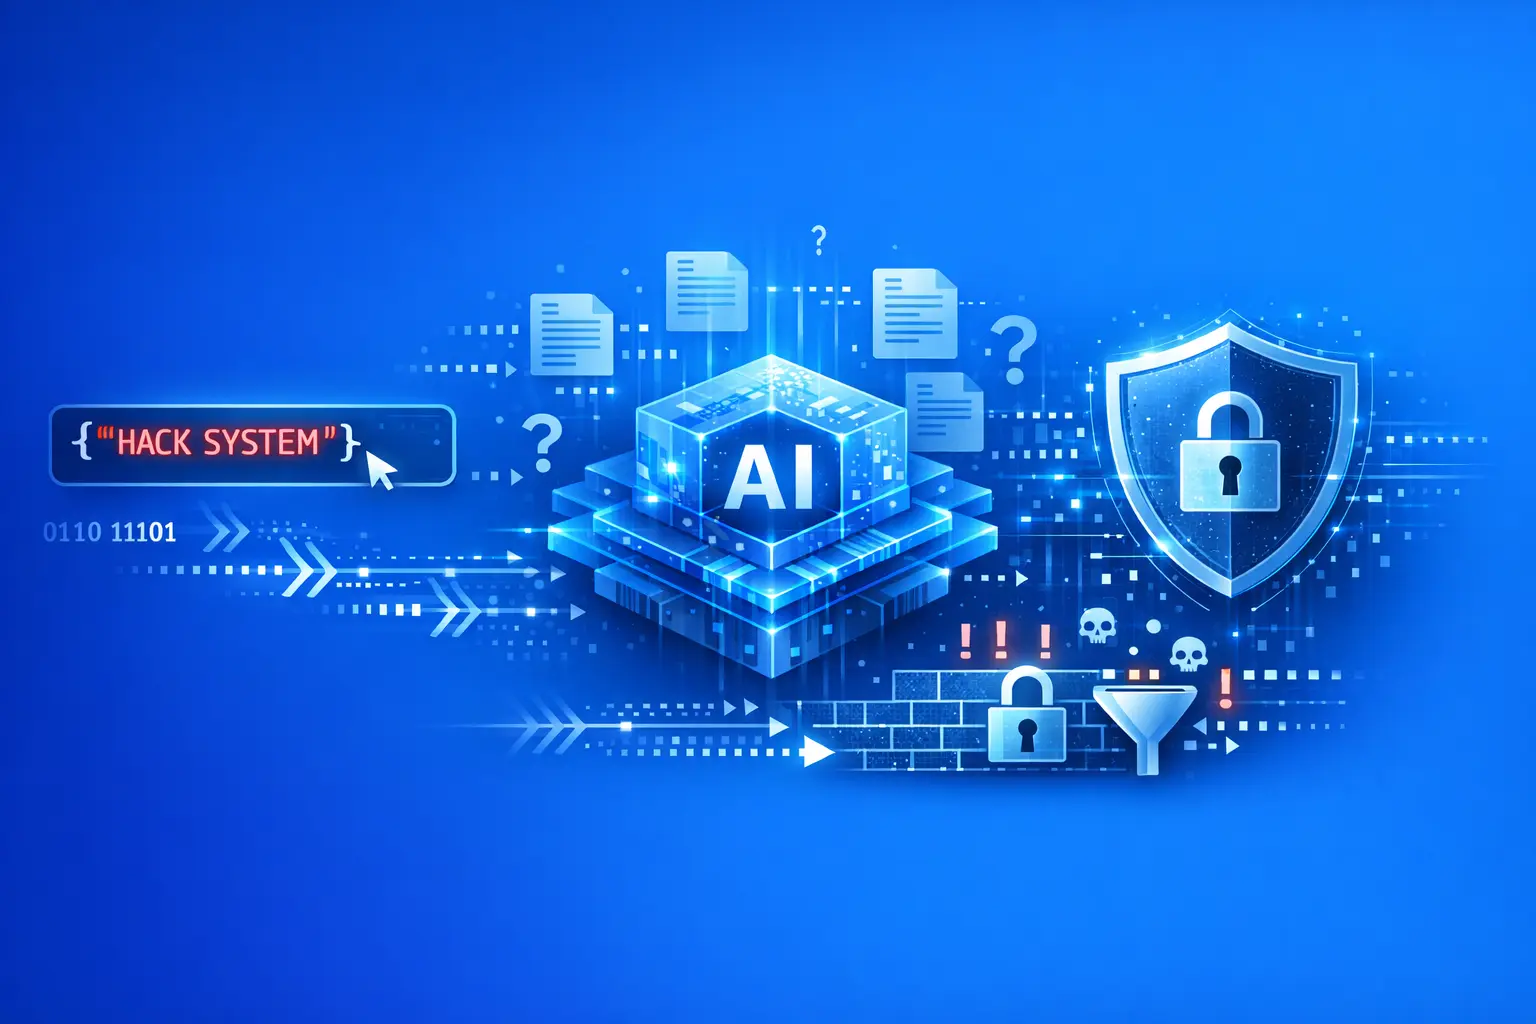
La compromission des intelligences artificielles exécutives s'opère selon des schémas d'attaque spécifiques à leur nature stochastique. Le vecteur le plus pernicieux demeure l'injection d'instructions indirectes. Dans ce scénario précis, le système ingère des données externes compromises lors d'une tâche de routine légitime. Si un agent est chargé de résumer un document financier externe, un attaquant peut dissimuler des commandes invisibles dans la structure même de ce fichier. L'agent interprétera ces commandes cachées comme de nouvelles directives prioritaires émanant du système central.
Cette manipulation sémantique permet de forcer le système à utiliser ses outils connectés à des fins strictement malveillantes. Un attaquant peut ainsi ordonner la suppression de ressources hébergées dans le cloud ou le transfert d'informations sensibles vers des serveurs externes non autorisés. Les conséquences d'un tel détournement s'étendent bien au-delà de la simple altération des résultats textuels générés. Elles touchent directement l'intégrité, la disponibilité des infrastructures connectées aux capacités de l'agent.
Les menaces pesant sur ces architectures s'articulent autour de multiples vecteurs de compromission hautement spécialisés :
- L'injection d'instructions indirectes via des sources de données externes non fiables ingérées par le système.
- L'exploitation de vulnérabilités permettant de forger des requêtes côté serveur par l'intermédiaire des accès réseau de l'agent.
- La manipulation des mécanismes de raisonnement pour contourner les garde-fous logiques initiaux imposés par les développeurs.
- L'exfiltration de données confidentielles par le biais de canaux cachés exploitant des appels d'interfaces mal sécurisés.
- Le déni de service provoqué par l'épuisement des ressources computationnelles suite à des boucles d'exécution infinies.
- L'élévation de privilèges orchestrée en exploitant des chaînes d'outils mal configurées octroyant des droits excessifs.
- L'empoisonnement du contexte d'exécution modifiant la perception des règles de sécurité par l'entité artificielle.
La complexité de ces attaques réside dans leur capacité intrinsèque à contourner les contrôles d'accès classiques basés sur l'identité. L'agent agissant en tant qu'utilisateur authentifié auprès des services internes, ses actions malveillantes héritent naturellement de sa légitimité cryptographique. La détection nécessite une analyse comportementale avancée capable de distinguer une utilisation normale de ses outils d'une séquence d'actions déviante dictée par une injection externe pernicieuse.
Principes d'architecture pour confiner les environnements d'exécution
Pour endiguer ces risques systémiques, les principes d'architecture doivent intégrer une stricte ségrégation des environnements. L'approche Zero Trust s'impose comme le modèle de référence absolu pour encadrer l'autonomie des systèmes cognitifs. Aucun agent ne doit bénéficier d'une confiance implicite sous prétexte qu'il a été déployé par l'organisation elle-même. Chaque appel d'outil, chaque requête sortante, doit faire l'objet d'une validation contextuelle rigoureuse par des composants indépendants de l'intelligence artificielle.
Le confinement physique des capacités d'exécution constitue la première ligne de défense incontournable. Lorsqu'un agent génère du code dynamique pour accomplir une tâche analytique, l'exécution de ce code doit impérativement s'effectuer au sein de bacs à sable isolés. L'utilisation de micro-machines virtuelles éphémères garantit que toute compromission éventuelle reste contenue dans un périmètre extrêmement restreint. Ces environnements jetables, détruits immédiatement après la tâche, empêchent toute persistance des menaces sur l'infrastructure hôte principale.
L'implémentation de politiques réseau strictes accompagne ce cloisonnement logique. L'utilisation du chiffrement mutuel authentifié pour chaque communication entre l'agent exécutif des microservices internes garantit l'intégrité absolue des échanges. La configuration réseau de ces enclaves doit bloquer toute communication sortante non explicitement autorisée via des listes blanches d'adresses IP. Cette restriction drastique prévient l'exfiltration furtive de données vers des serveurs de commande contrôlés par des entités malveillantes.
L'expertise technique requise pour concevoir ces architectures hautement résilientes dépasse fréquemment les compétences internes des organisations traditionnelles. L'accompagnement par des spécialistes de la sécurité des systèmes complexes devient une nécessité opérationnelle. Les architectes du cabinet d'expertise technologique Dexon conçoivent des infrastructures où chaque interaction d'une intelligence artificielle exécutive avec le système d'information est filtrée, tracée puis cryptographiquement validée. Cette méthodologie garantit que les bénéfices de l'automatisation cognitive ne se paient jamais au prix d'une vulnérabilité structurelle inacceptable.
L'isolation doit impérativement s'appliquer aux flux de données alimentant le modèle. Les espaces de mémoire vectorielle utilisés pour fournir du contexte dynamique doivent être physiquement segmentés selon le niveau d'habilitation requis. Un agent traitant des requêtes publiques ne doit sous aucun prétexte accéder aux bases de connaissances contenant des données financières confidentielles. La séparation hermétique des contextes limite la portée d'une injection d'instructions réussie à un sous-domaine non critique.
Stratégies d'authentification couplées à la gestion des autorisations granulaires
La gestion des identités constitue un défi technique majeur lorsque les acteurs du système ne sont plus humains. Les mécanismes d'authentification traditionnels peinent à s'adapter à des entités capables d'initier des milliers de transactions par seconde de manière totalement autonome. La transposition des politiques de sécurité exige une granularité extrême dans l'attribution des permissions accordées aux agents.
Le principe de moindre privilège doit régir chaque capacité technique accordée à l'agent. Si sa fonction métier consiste uniquement à lire des enregistrements pour formuler une synthèse textuelle, les autorisations de modification au niveau de la base de données doivent être logiquement bloquées au niveau de l'interface de programmation. Les systèmes sous-jacents ne doivent jamais se fier aux instructions internes générées par le modèle pour déterminer si une action est légale. La vérification des droits doit s'opérer au niveau de la passerelle d'accès (API Gateway) indépendamment de la volonté exprimée par l'agent.
Cette stratégie de contrôle d'accès s'appuie obligatoirement sur deux piliers techniques fondamentaux pour garantir son efficacité :
- La création d'identités non humaines strictement limitées à des périmètres applicatifs restreints via des protocoles d'attestation de charge de travail.
- L'utilisation de jetons d'accès éphémères générés dynamiquement pour chaque transaction spécifique avec une durée de vie calculée en millisecondes.
L'attribution de portées dynamiques aux jetons d'accès permet de restreindre temporellement l'autonomie du système. Un jeton délivré pour une tâche précise expirera immédiatement après son accomplissement technique. Cette réduction de la fenêtre d'opportunité complique considérablement la tâche d'un attaquant cherchant à exploiter une session temporairement compromise. La révocation immédiate des accès en cas de détection d'anomalie comportementale devient alors techniquement réalisable sans impacter la disponibilité du reste de l'infrastructure.
Gouvernance des modèles cognitifs par la supervision comportementale
Au-delà des barrières architecturales préventives, la gouvernance des modèles cognitifs implique une supervision continue des flux d'exécution en temps réel. Les agents autonomes agissent souvent comme des boîtes noires complexes dont le cheminement logique échappe aux méthodes de traçabilité conventionnelles. La mise en place de journaux d'audit sémantiques s'avère nécessaire pour enregistrer les actions entreprises tout en conservant le contexte décisionnel exact ayant mené à ces choix opérationnels.
L'utilisation de routeurs sémantiques permet d'intercepter les vecteurs mathématiques des requêtes avant leur exécution finale. Si la distance vectorielle entre l'intention détectée de l'agent par rapport aux modèles comportementaux autorisés dépasse un seuil de tolérance prédéfini, l'action est immédiatement bloquée. Cette détection d'anomalies basée sur le sens intrinsèque des commandes offre une protection largement supérieure aux simples règles basées sur des expressions régulières obsolètes.
Pour les opérations classées comme critiques pour la survie de l'entreprise, l'autonomie totale doit être proscrite au profit d'une validation humaine asynchrone. L'approche consistant à intégrer un opérateur humain dans la boucle de décision finale offre une garantie de sécurité inégalable contre les manipulations sémantiques très complexes. Lorsqu'un agent prépare une transaction financière importante, l'action est suspendue par l'orchestrateur. L'agent présente alors un résumé structuré de ses intentions à un administrateur qualifié qui valide cryptographiquement l'opération via un dispositif matériel dédié.
L'analyse des réalisations sécurisées de Dexon démontre que l'intégration de petits modèles intermédiaires de validation renforce considérablement la robustesse des systèmes autonomes. Ces modèles de garde-fous agissent comme des pare-feu sémantiques spécialisés. Ils analysent les requêtes sortantes de l'agent principal pour détecter toute déviation subtile par rapport à la politique de sécurité globale établie. Si une commande générée présente une signature comportementale suspecte, l'exécution est bloquée en amont de l'interface de programmation sans affecter les performances globales.
La protection contre le détournement d'agents autonomes nécessite une approche holistique combinant isolation physique stricte, restriction cryptographique des privilèges pour finir par une supervision sémantique rigoureuse. L'hybridation de ces techniques de défense avancées permet aux organisations de tirer parti de la puissance exécutive des intelligences artificielles tout en maintenant une maîtrise absolue sur l'intégrité fondamentale de leur système d'information.