Cybersécurité
Ingénierie sociale inversée : l'art de manipuler la victime pour initier l'attaque
L'ingénierie sociale traditionnelle repose sur une sollicitation directe de la cible. L'approche inversée renverse ce paradigme en créant une situation où la victime contacte elle-même l'attaquant. Comprendre cette mécanique sournoise exige de repenser vos défenses organisationnelles et techniques pour protéger efficacement vos collaborateurs.
La mécanique psychologique de l'asymétrie relationnelle
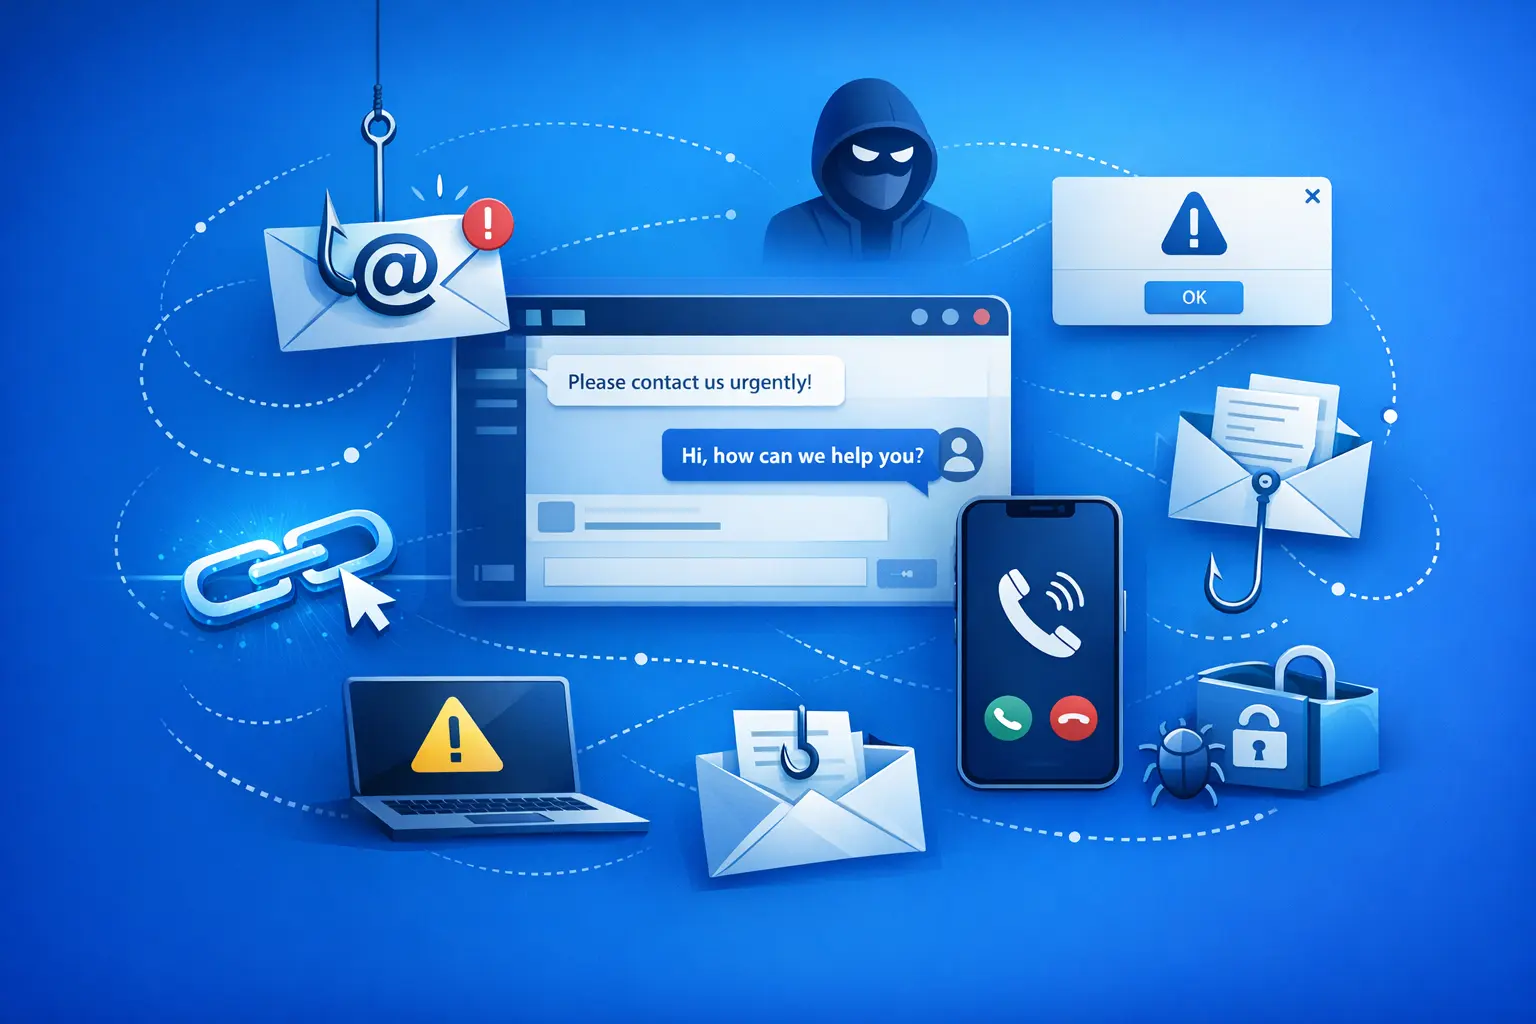
L'ingénierie sociale classique s'appuie sur une démarche proactive de l'attaquant qui contacte sa cible par courriel, par téléphone ou via des messageries instantanées. Cette méthode se heurte de plus en plus aux filtres de sécurité techniques et à la méfiance naturelle des utilisateurs formés à détecter les signaux faibles d'une tentative de fraude. L'ingénierie sociale inversée contourne cet obstacle en modifiant la dynamique de l'interaction. L'attaquant manipule l'environnement de la victime pour générer un dysfonctionnement apparent ou une situation anxiogène nécessitant une assistance immédiate.
Lorsque l'utilisateur décide de solliciter de l'aide, il se place volontairement dans une posture de vulnérabilité et de dépendance. Il cherche une solution rapide à un problème qui bloque son activité professionnelle. L'attaquant, ayant préalablement positionné ses propres coordonnées comme point de contact légitime, endosse alors le rôle du sauveur. Cette asymétrie relationnelle désarme la méfiance de la victime. Puisque c'est elle qui a initié l'échange, son cerveau valide implicitement la légitimité de son interlocuteur. Le biais de confirmation opère à plein régime. La cible interprétera les demandes inhabituelles de l'attaquant comme des étapes techniques nécessaires à la résolution de son problème.
Cette inversion des rôles requiert une préparation minutieuse de la part des acteurs malveillants. Ils doivent d'abord infiltrer ou altérer un segment de l'environnement de travail de la cible sans déclencher les alertes des centres opérationnels de sécurité (SOC). La réussite de cette manœuvre repose sur la discrétion de la phase de préparation et sur la crédibilité du scénario factice présenté à l'utilisateur. Vous devez prendre la mesure de cette menace qui exploite non pas la naïveté, mais le professionnalisme et le désir de bien faire de vos collaborateurs.
Les vecteurs de compromission et l'altération de l'environnement de travail
Pour amener la victime à composer un numéro de téléphone frauduleux ou à se connecter sur un portail d'assistance contrôlé par des pirates, les attaquants déploient des stratégies de falsification particulièrement élaborées. La compromission ne vise pas immédiatement l'exfiltration de données, mais la mise en place d'un piège contextuel. Les équipes de réponse aux incidents constatent une diversification des techniques employées pour polluer l'écosystème informationnel des organisations.
L'altération des canaux de communication légitimes constitue la méthode la plus redoutable. Les attaquants exploitent des failles de configuration ou des accès préalablement dérobés pour modifier les annuaires d'entreprise ou les pages de l'intranet. Face à cette ingéniosité, vous devez cartographier les vecteurs d'attaque potentiels permettant aux pirates de tendre leurs pièges. Les méthodes de préparation d'une attaque par ingénierie sociale inversée prennent généralement les formes suivantes :
- La modification furtive des annuaires internes (Active Directory ou LDAP) pour substituer les coordonnées téléphoniques du centre de services informatiques légitime par des numéros surtaxés ou contrôlés par les attaquants.
- L'affichage de faux messages d'erreur système via des scripts malveillants de faible criticité qui échappent aux analyses heuristiques classiques.
- La création de portails d'assistance d'entreprise contrefaits qui bénéficient d'un référencement artificiel optimisé sur les moteurs de recherche publics.
- La diffusion de fausses notes de service physiques dans les locaux de l'entreprise avec des instructions de mise à jour matérielle urgentes.
- L'altération des signatures d'e-mails d'employés légitimes dont les comptes ont été préalablement compromis pour propager un faux contact de support.
- La distribution ciblée de clés USB dans les espaces de cotravail contenant des documents faussement corrompus associés à un numéro d'assistance technique.
- L'utilisation de réseaux sociaux professionnels pour cibler les nouveaux arrivants avec des messages de bienvenue incluant de faux guides de configuration informatique.
La détection de ces préparatifs s'avère complexe car les actions menées génèrent peu de signaux techniques alarmants. La modification d'un numéro de téléphone dans un annuaire ou la création d'une page web externe ne déclenche pas systématiquement les règles de corrélation de vos systèmes de détection d'intrusions.
Résilience architecturale face aux compromissions d'identité
Face à des attaques qui manipulent directement l'humain pour obtenir des accès privilégiés, votre architecture logicielle et réseau doit intégrer des mécanismes de résilience capables de limiter la portée d'une compromission. Lorsqu'une victime confie ses identifiants ou valide une demande d'authentification multifacteur (MFA) frauduleuse sous la pression d'un faux technicien, le périmètre de sécurité traditionnel s'effondre. Vous devez concevoir vos systèmes selon les principes de l'architecture Zero Trust où l'identité seule ne suffit plus à garantir la légitimité d'une action.
La mise en œuvre de politiques d'accès conditionnel strictes constitue une première ligne de défense technique indispensable. Le système doit évaluer en temps réel le contexte de la connexion. Si les identifiants d'un collaborateur basé à Paris sont soudainement utilisés depuis une adresse IP anonymisée ou un appareil non enrôlé dans votre solution de gestion des terminaux (MDM), l'accès doit être bloqué indépendamment de la validité du mot de passe. L'accompagnement par des experts comme ceux présents sur le site permet de structurer cette démarche de sécurisation dès la conception de vos systèmes d'information.
La robustesse de vos méthodes d'authentification joue également un rôle déterminant. Les attaquants maîtrisent parfaitement les techniques de contournement du MFA classique basé sur les SMS ou les notifications simples. La fatigue MFA, consistant à noyer l'utilisateur sous les requêtes jusqu'à ce qu'il valide, s'intègre fréquemment dans les scénarios d'ingénierie sociale inversée. Le faux technicien demande explicitement à la victime d'approuver la notification pour "débloquer" son poste. Pour neutraliser cette vulnérabilité, vous devez migrer vers des standards d'authentification résistants à l'hameçonnage comme FIDO2 ou WebAuthn. Ces protocoles lient cryptographiquement la tentative de connexion au domaine légitime et au matériel physique de l'utilisateur. Même si la victime souhaite coopérer avec l'attaquant, le protocole empêche techniquement le transfert du jeton d'authentification vers une session frauduleuse.
L'authentification mutuelle dans les processus humains
Dans l'ingénierie logicielle, le concept d'authentification mutuelle (mTLS) garantit que le client vérifie l'identité du serveur et que le serveur vérifie l'identité du client avant d'établir une communication sécurisée. Ce principe fondamental fait cruellement défaut dans les processus d'assistance informatique traditionnels. Lorsqu'un collaborateur appelle le centre de services, le technicien s'assure généralement de l'identité de l'appelant. À l'inverse, l'utilisateur ne dispose d'aucun moyen formel pour vérifier qu'il s'adresse bien à un membre légitime de l'équipe technique.
Cette faille conceptuelle offre une fenêtre d'opportunité idéale pour l'ingénierie sociale inversée. Vous devez impérativement combler cette asymétrie en instaurant des protocoles de vérification bidirectionnelle lors des interactions critiques. La mise en place de ces procédures exige une refonte de vos processus de support et un outillage adapté. L'utilisateur doit pouvoir exiger une preuve d'identité irréfutable avant d'accorder le contrôle à distance de son poste ou de communiquer des informations sensibles.
Pour instaurer cette authentification mutuelle humaine, plusieurs mécanismes techniques peuvent être déployés :
- La génération d'un code de vérification à usage unique envoyé par le technicien sur l'application mobile d'entreprise de l'utilisateur via un canal sécurisé hors bande.
- L'utilisation d'une interface de support intégrée au système d'exploitation de l'entreprise qui valide cryptographiquement l'identité du technicien avant d'autoriser la session d'assistance.
Ces approches garantissent que la confiance ne repose plus sur de simples déclarations verbales ou sur des numéros de téléphone potentiellement falsifiés. L'utilisateur devient acteur de la sécurité en appliquant un protocole de vérification formel. La technologie agit ici comme un facilitateur qui fournit les preuves nécessaires pour valider l'interaction humaine.
Gouvernance opérationnelle et redéfinition des référentiels de sécurité
La protection contre l'ingénierie sociale inversée dépasse largement le cadre des outils technologiques pour s'inscrire dans la gouvernance globale de votre organisation. L'analyse des cas concrets et des références de notre cabinet démontre qu'une approche purement technologique reste insuffisante si les collaborateurs ignorent les procédures d'authentification du support technique. La sécurité doit s'intégrer dans le cycle de vie complet de l'identité numérique de vos employés et dans la gestion de vos actifs informationnels.
Vous devez instaurer un audit continu des annuaires d'entreprise et des portails internes pour détecter toute altération non autorisée des informations de contact. La ségrégation des privilèges doit s'appliquer avec une rigueur absolue sur les espaces documentaires contenant les procédures d'assistance. Seuls les administrateurs désignés doivent posséder les droits d'écriture sur ces ressources critiques afin d'empêcher un attaquant de modifier un numéro de téléphone depuis un compte utilisateur standard compromis.
La sensibilisation de vos équipes doit également évoluer. Les campagnes de simulation de hameçonnage traditionnelles ne préparent pas les utilisateurs à faire face à un scénario où ils sont à l'initiative du contact. Les formations doivent intégrer des exercices pratiques simulant des pannes informatiques factices couplées à de fausses coordonnées de support. L'objectif consiste à forger un nouveau réflexe cognitif : la vérification systématique de la source de l'information avant toute sollicitation d'assistance. Vos collaborateurs doivent comprendre que l'urgence technique ne justifie jamais le contournement des canaux de communication officiels validés par la direction des systèmes d'information.
L'importance de la surveillance comportementale
La dernière ligne de défense face à une attaque par ingénierie sociale inversée réussie repose sur l'analyse comportementale des entités (UEBA). Si l'attaquant parvient à manipuler la victime et à obtenir un accès initial, ses actions ultérieures sur le réseau se distingueront inévitablement du comportement habituel de l'utilisateur légitime. L'exploitation des identifiants usurpés générera des anomalies dans les modèles de navigation, les volumes de données consultés ou les horaires de connexion.
L'intégration de l'intelligence artificielle dans vos outils de supervision permet d'établir une ligne de base comportementale pour chaque identité numérique et chaque composant de votre infrastructure. Lorsqu'un compte utilisateur, fraîchement compromis via un faux appel au support, tente d'accéder à des bases de données financières qu'il ne consulte jamais d'ordinaire, le système doit réagir de manière autonome. La révocation immédiate des jetons de session et l'isolement du poste de travail concerné permettent de circonscrire l'incident avant que l'attaquant ne puisse élever ses privilèges ou exfiltrer des données sensibles. La résilience de votre organisation dépend de cette capacité à détecter l'anomalie comportementale post-compromission pour pallier l'inévitable faillibilité du facteur humain.