[ Blog ]Cybersécurité
L'intelligence artificielle au sein des SOC : Arbitrer entre automatisation de la détection et maîtrise des faux positifs
L'intégration de l'intelligence artificielle redéfinit l'architecture des centres opérationnels de sécurité. Vous êtes confrontés à un volume de signaux exponentiel qui sature vos capacités d'analyse. Découvrez comment structurer vos outils pour que l'automatisation devienne un véritable levier de qualification des alertes sans noyer vos équipes sous les faux positifs.
L'intégration algorithmique au cœur des architectures de sécurité
Les centres opérationnels de sécurité s'appuient historiquement sur des systèmes de gestion des événements conçus pour agréger des volumes massifs de journaux d'activité. La méthode traditionnelle repose sur des règles de détection déterministes. Lorsqu'une séquence technique spécifique survient, le système déclenche une alerte. Cette mécanique montre aujourd'hui ses limites face à la complexité des infrastructures modernes. Les environnements hybrides génèrent un trafic réseau titanesque qui rend la création de règles manuelles totalement obsolète.
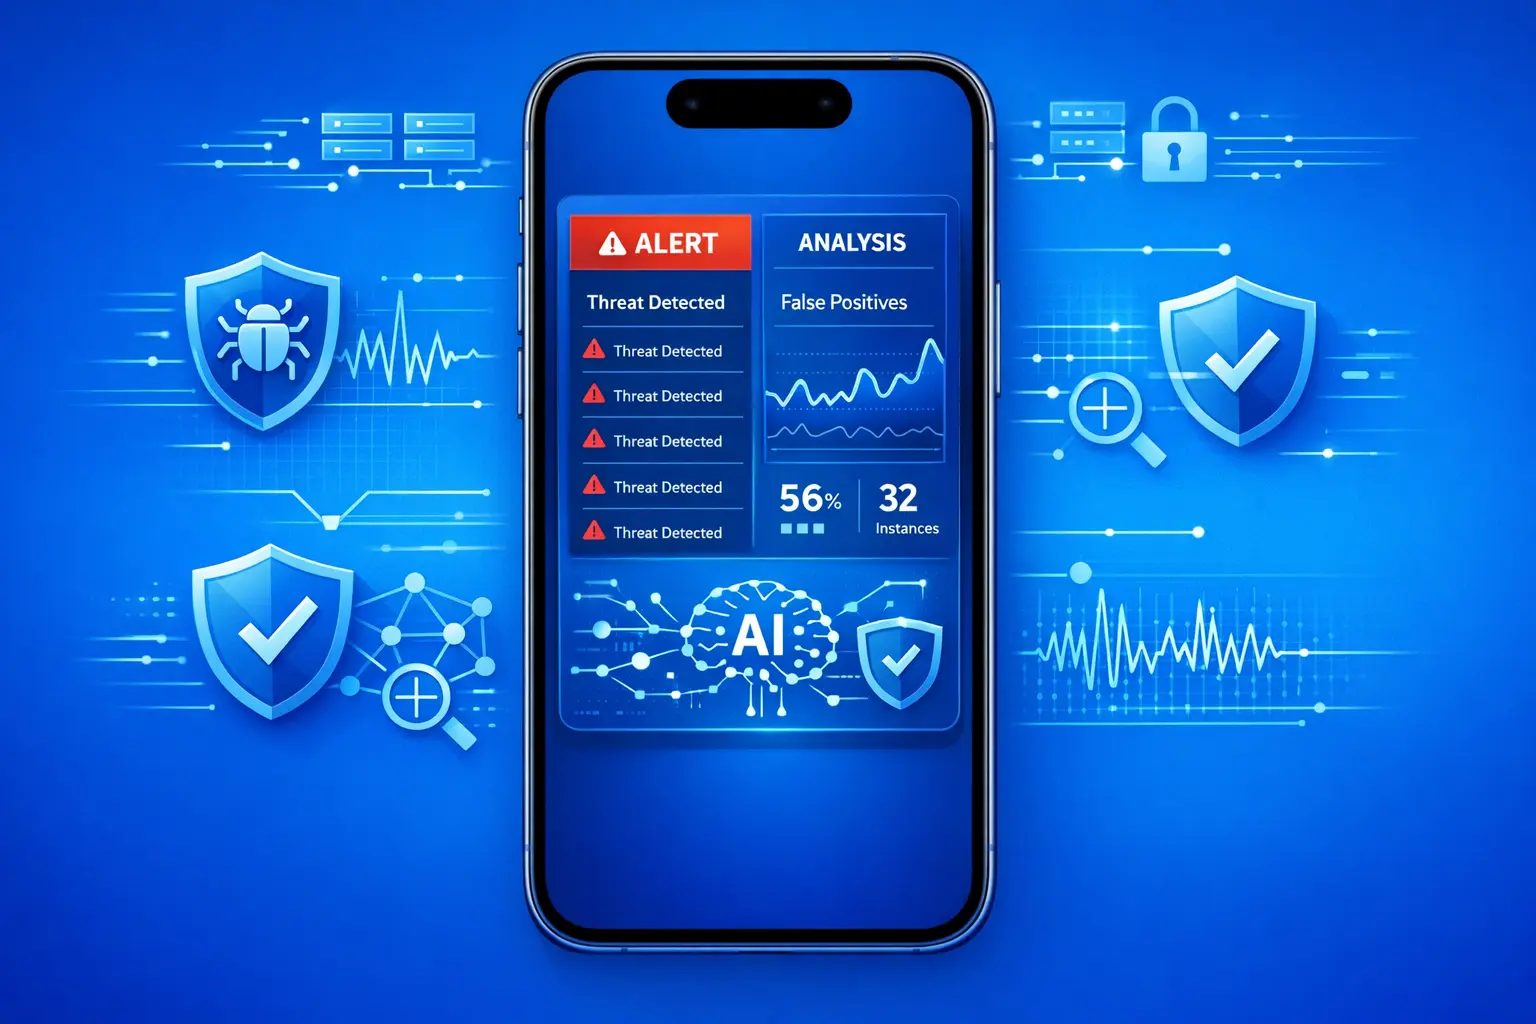
L'intelligence artificielle modifie l'architecture même de la surveillance. Au lieu de chercher une signature connue, les algorithmes évaluent des comportements. Les modèles d'apprentissage automatique modélisent une ligne de base représentant l'activité normale du système d'information. Tout écart significatif par rapport à ce standard génère un signal. Cette transition du déclaratif vers le probabiliste soulève un défi technique considérable : la qualification du signal. Un comportement atypique ne constitue pas systématiquement une compromission. Une sauvegarde programmée à une heure inhabituelle ou un administrateur se connectant depuis un nouveau terminal déclencheront inévitablement une alerte.
Vous devez concevoir votre architecture de sécurité en anticipant cette explosion mathématique des faux positifs. L'objectif consiste à calibrer les modèles statistiques pour trouver le point d'équilibre exact entre la sensibilité de la détection algorithmique ainsi que la capacité de traitement humain. Une sensibilité trop élevée sature les analystes cognitifs tandis qu'un filtrage trop agressif risque de masquer un mouvement latéral furtif. La configuration de ces seuils relève d'un arbitrage métier particulièrement complexe nécessitant une excellente compréhension des flux applicatifs.
La mécanique mathématique face au bruit de fond des systèmes d'information
La classification des événements de sécurité repose sur deux métriques fondamentales en apprentissage automatique : la précision ainsi que le rappel. Le rappel mesure la capacité du modèle à identifier toutes les menaces réelles. La précision évalue la proportion de véritables attaques parmi toutes les alertes déclenchées. Dans le contexte d'un centre de cyberdéfense, privilégier le rappel garantit qu'aucune intrusion ne passe inaperçue. Cette stratégie dégrade mécaniquement la précision globale. Le système génère alors une quantité astronomique de faux positifs.
Les analystes de niveau un passent souvent la majorité de leur temps à qualifier ces alertes non pertinentes. Ce phénomène engendre une fatigue d'alerte qui augmente le risque d'ignorer un véritable incident. L'intelligence artificielle propose des solutions pour affiner cette classification via des réseaux de neurones capables de corréler des événements disparates. Un modèle bien entraîné ne se contente pas d'analyser un événement isolé. Il évalue une chaîne d'actions complexes pour déterminer la probabilité d'une attaque coordonnée.
La victoire contre les faux positifs exige une contextualisation permanente des données. Les algorithmes d'analyse comportementale des utilisateurs intègrent le contexte métier pour ajuster leur score de risque. Si un collaborateur accède à un serveur financier, le modèle vérifie son département d'appartenance via l'annuaire d'entreprise. Cette ingestion de contexte requiert une infrastructure capable d'interroger de multiples bases de données en temps réel sans introduire de latence préjudiciable à la réactivité globale du système.
L'ingénierie des données comme socle de la pertinence analytique
La performance d'un modèle d'intelligence artificielle dépend intrinsèquement de la qualité des données ingérées. Un centre opérationnel de sécurité performant s'appuie d'abord sur une architecture de données robuste. Les journaux d'événements proviennent d'équipements hétérogènes utilisant des formats disparates. Les pare-feux, les routeurs, les serveurs d'application ou les services cloud génèrent des métadonnées structurées différemment.
Avant de soumettre ces informations aux algorithmes de détection, vous devez concevoir des pipelines de normalisation stricts. Le formatage des journaux selon un schéma commun permet aux modèles mathématiques de comparer des entités comparables. Cette étape d'ingénierie nécessite des ressources de calcul considérables. Les clusters de traitement doivent ingérer des milliers d'événements par seconde. L'expertise d'un partenaire technologique s'avère souvent indispensable pour dimensionner ces infrastructures critiques. Vous pouvez consulter notre site pour explorer nos méthodologies d'accompagnement sur la structuration des systèmes d'information complexes.
L'enrichissement des données constitue la seconde étape indispensable pour garantir l'efficacité des modèles. Une adresse IP isolée ne fournit aucune valeur prédictive au réseau de neurones. Le système doit automatiquement interroger des bases de renseignement sur les menaces pour attribuer un score de réputation à cette adresse. Cette architecture en couches garantit que l'intelligence artificielle dispose de toutes les variables nécessaires pour distinguer une anomalie légitime d'une véritable compromission technique.
Stratégies d'orchestration pour maximiser l'efficience des équipes opérationnelles
L'automatisation ne s'arrête pas à la simple détection des anomalies. L'intelligence artificielle déploie son plein potentiel lorsqu'elle est couplée à des plateformes d'orchestration. Ces systèmes exécutent des scénarios préétablis pour pré-qualifier les alertes avant qu'elles n'atteignent l'écran de l'analyste. L'objectif consiste à accélérer les tâches d'investigation chronophages.
Lorsqu'une machine virtuelle signale une activité suspecte, le système d'orchestration déclenche des requêtes parallèles. Il récupère les processus en cours d'exécution, analyse les clés de registre modifiées puis vérifie la réputation des fichiers auprès de services d'analyse externes. L'intelligence artificielle compile ces résultats pour générer un résumé exécutif. L'analyste humain ne reçoit plus une alerte brute mais un dossier d'investigation complet assorti d'une recommandation technique précise.
Cette synergie entre la puissance de calcul algorithmique ainsi que l'expertise humaine définit les centres de sécurité modernes. La machine traite le volume analytique. L'humain gère la complexité décisionnelle. Pour alimenter ces mécanismes d'orchestration avec la granularité requise, l'architecture doit impérativement collecter les sources suivantes :
- Les journaux d'authentification des annuaires d'entreprise.
- Les requêtes de résolution de noms de domaine.
- Les flux de trafic réseau internes.
- Les télémétries issues des solutions de protection des terminaux.
- Les historiques de requêtes vers les bases de données critiques.
- Les journaux d'accès aux ressources hébergées dans le cloud public.
Cette exhaustivité garantit la fiabilité des recommandations générées par les modèles statistiques.
Les limites inhérentes aux modèles prédictifs face aux attaques ciblées
La confiance absolue envers l'intelligence artificielle expose les organisations à de nouveaux vecteurs de risque. Les attaquants étudient le fonctionnement des modèles de détection pour concevoir des techniques d'évasion sophistiquées. L'empoisonnement des données d'entraînement représente une menace particulièrement sérieuse. Un acteur malveillant infiltré dans le réseau peut générer un bruit de fond artificiel sur une longue période. Le modèle d'apprentissage non supervisé assimile progressivement ce comportement malveillant comme une activité normale.
Cette vulnérabilité théorique impose de maintenir une architecture de détection hybride qui s'articule autour de deux axes fondamentaux :
- L'utilisation de règles déterministes strictes pour bloquer les indicateurs de compromission techniquement documentés.
- L'exploitation de modèles probabilistes pour identifier les anomalies comportementales nécessitant une investigation humaine.
Les équipes d'ingénierie doivent auditer régulièrement les modèles algorithmiques pour corriger les dérives statistiques. La performance d'un réseau de neurones se dégrade avec le temps si l'environnement informatique évolue sans que le modèle ne soit réentraîné. Le lancement d'une nouvelle application métier majeure va mécaniquement générer une vague de faux positifs si le système de sécurité n'a pas anticipé cette modification structurelle. La gouvernance des algorithmes s'avère tout aussi cruciale que leur conception initiale.
L'évaluation continue des algorithmes face au retour d'expérience opérationnel
La mise en production d'une intelligence artificielle au sein d'un centre de cyberdéfense ne constitue pas une finalité. Il s'agit du point de départ d'un cycle d'amélioration continue. Les analystes de sécurité jouent un rôle de superviseurs pour les algorithmes. Chaque faux positif qualifié manuellement doit être réinjecté dans le pipeline d'apprentissage pour affiner les futures prédictions.
Cette boucle de rétroaction nécessite des interfaces de qualification ergonomiques. Si l'analyste ne peut pas indiquer facilement au système pourquoi une alerte était non pertinente, le modèle mathématique ne progressera pas. Les organisations les plus matures mesurent méticuleusement le temps de traitement des alertes pour évaluer le retour sur investissement de leurs outils algorithmiques. La réduction effective du temps de qualification confirme la pertinence de l'architecture déployée.
L'intégration de ces technologies de pointe demande une vision stratégique à long terme. Les entreprises qui réussissent cette transformation alignent systématiquement leurs objectifs de sécurité avec les contraintes opérationnelles de leurs équipes informatiques. Nous vous invitons à parcourir nos références pour analyser comment nous concevons des architectures de sécurité résilientes adaptées aux enjeux des grands comptes. Le succès repose systématiquement sur une hybridation intelligente entre la puissance d'analyse automatisée ainsi que la capacité de jugement des experts techniques.