Cybersécurité
Gouvernance et sécurisation des API fantômes face aux risques de l'hyper-connectivité
L'exposition massive des systèmes d'information repose aujourd'hui sur une myriade d'interfaces de programmation. Or, une part significative de ces points de contact échappe à tout inventaire. Vous devez impérativement cartographier ces ressources invisibles pour prévenir l'exploitation de failles critiques par des acteurs malveillants ciblant vos données sensibles.
Genèse de l'hyper-connectivité face au phénomène des interfaces invisibles
La transformation des architectures logicielles vers des modèles distribués a considérablement multiplié les points de contact au sein des systèmes d'information. La transition des applications monolithiques vers des écosystèmes fondés sur les microservices exige une communication fluide entre de multiples composants hétérogènes. Cette exigence opérationnelle s'est traduite par une prolifération d'interfaces de programmation applicative. Si ces dernières constituent le socle technique de l'interopérabilité moderne, leur multiplication non maîtrisée engendre des zones d'ombre particulièrement critiques pour la sécurité de vos infrastructures.
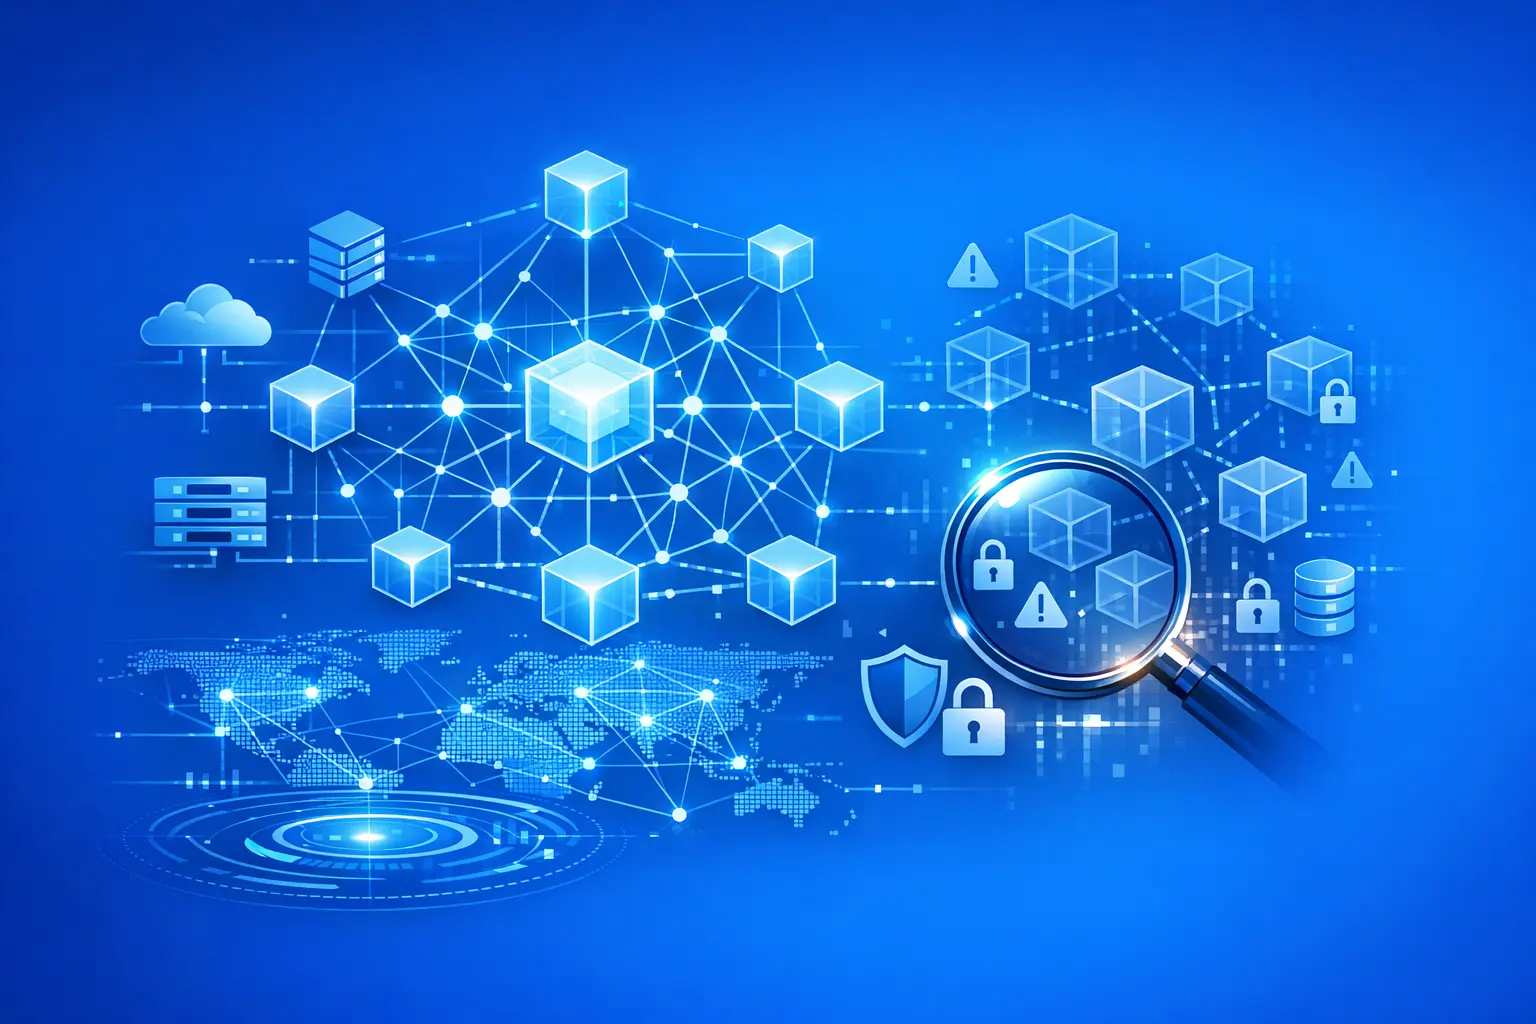
Les API fantômes, communément désignées sous le terme de Shadow APIs, représentent l'ensemble des interfaces exposées sur un réseau sans figurer dans les inventaires officiels de l'organisation. Leur origine s'avère souvent fragmentée. Elles naissent parfois d'une initiative technique isolée visant à répondre à un besoin métier urgent sans respecter les processus de validation architecturale. Dans d'autres cas, il s'agit d'anciennes versions d'une interface maintenues actives pour assurer la rétrocompatibilité avec un partenaire spécifique, puis oubliées au fil des réorganisations internes. Les experts en cybersécurité et en architecture de Dexon constatent régulièrement que ces points de terminaison non documentés constituent la porte d'entrée privilégiée lors des compromissions de données complexes.
L'absence de documentation technique formelle prive les équipes de sécurité de toute capacité d'anticipation. Une interface qui n'existe pas sur le plan de contrôle ne bénéficie logiquement d'aucune mise à jour de sécurité ni d'aucune surveillance active. L'organisation se retrouve alors dans une situation de vulnérabilité asymétrique : les attaquants disposent d'outils de reconnaissance capables de découvrir ces ressources exposées tandis que les équipes défensives ignorent jusqu'à leur existence. Vous devez prendre conscience que la simple sécurisation du périmètre connu ne suffit plus à garantir l'intégrité de vos actifs numériques.
Vulnérabilités inhérentes aux points de contact non répertoriés
L'exploitation d'une API fantôme par un acteur malveillant repose sur des mécanismes d'attaque spécifiques qui tirent parti de l'obsolescence des protocoles de sécurité. Les interfaces légitimes transitent généralement par des passerelles dédiées qui appliquent des politiques strictes de limitation de débit, d'authentification robuste et de validation des requêtes. Les Shadow APIs contournent allègrement ces dispositifs de protection périmétrique. Elles s'exposent directement sur le réseau avec des configurations souvent héritées d'une époque où les standards de sécurité s'avéraient nettement moins exigeants.
Les risques associés à cette exposition sauvage se manifestent sous plusieurs formes documentées par les référentiels de sécurité internationaux. La faille la plus redoutable concerne l'absence de contrôle d'autorisation au niveau de l'objet, connue sous l'acronyme BOLA (Broken Object Level Authorization). Sur une interface non maintenue, un attaquant peut aisément manipuler les identifiants présents dans les requêtes pour accéder aux données appartenant à d'autres utilisateurs. Ce type de manipulation passe totalement inaperçu puisque l'interface échappe aux sondes de détection d'anomalies comportementales.
Parallèlement, ces points de terminaison oubliés souffrent fréquemment de vulnérabilités liées à l'assignation de masse (Mass Assignment). Les développeurs ayant conçu ces interfaces dans l'urgence omettent souvent de filtrer les propriétés modifiables par le client. Un utilisateur malintentionné peut alors injecter des champs supplémentaires dans sa requête JSON pour élever ses privilèges ou altérer des données critiques. Sans un schéma de validation strict documenté et appliqué par un pare-feu applicatif, l'infrastructure accepte aveuglément les données entrantes. Les conséquences d'une telle compromission s'avèrent désastreuses pour la confidentialité des informations sensibles de vos clients ou de vos collaborateurs.
Méthodologies de cartographie exhaustive des flux de données
La sécurisation de vos environnements nécessite d'éclairer ces zones d'ombre par une démarche d'investigation rigoureuse. La découverte des API fantômes ne peut reposer sur de simples déclarations ou sur l'analyse statique des spécifications existantes, puisque par définition, ces ressources n'y figurent pas. Vous devez déployer une stratégie d'observabilité axée sur l'analyse dynamique du trafic réel transitant sur vos réseaux. Cette approche pragmatique permet de confronter la cartographie théorique de votre architecture à la réalité des échanges de données s'opérant en production.
L'analyse des flux réseau constitue le levier principal pour identifier les anomalies de routage. En inspectant les requêtes HTTP/HTTPS traitées par vos répartiteurs de charge et vos mandataires inverses, vous captez l'exhaustivité des appels entrants. La comparaison de ces données de trafic avec votre registre officiel mettra immédiatement en exergue les chemins d'URL inconnus, les méthodes HTTP non autorisées ou les versions d'API obsolètes encore sollicitées par des clients externes.
Pour structurer cette démarche d'investigation, l'adoption de plusieurs techniques complémentaires s'impose :
- Analyse systématique des journaux d'accès générés par l'ensemble des composants d'infrastructure réseau.
- Déploiement de sondes passives pour inspecter le trafic en temps réel sans impacter les performances applicatives.
- Examen approfondi des configurations historiques présentes sur les anciens répartiteurs de charge.
- Inventaire exhaustif des certificats SSL/TLS déployés pour repérer d'éventuels sous-domaines dédiés à des environnements oubliés.
- Audit des registres DNS pointant vers des serveurs prétendument décommissionnés mais toujours accessibles depuis l'extérieur.
- Surveillance rigoureuse des requêtes sortantes émises par vos propres applications mobiles vers des points de terminaison atypiques.
Cette collecte d'informations brutes exige un traitement analytique pointu pour distinguer le trafic légitime des comportements suspects. La centralisation de ces journaux au sein d'un puits de données sécurisé facilite l'application d'algorithmes de détection de motifs. Vous identifierez ainsi les endpoints fantômes qui nécessitent une intervention immédiate pour être soit documentés, soit définitivement neutralisés.
Gouvernance stricte et standards de documentation
La découverte des Shadow APIs ne constitue que la première étape d'une stratégie de remédiation globale. Pour éviter que ce phénomène ne se reproduise inexorablement au gré des évolutions techniques, vous devez instaurer une gouvernance rigoureuse couvrant l'intégralité du cycle de vie de vos interfaces. Cette gouvernance s'articule autour d'une normalisation absolue des pratiques de conception applicative. L'adoption d'une approche orientée contrat, où la spécification technique précède systématiquement l'écriture du code, représente le rempart le plus efficace contre la création d'interfaces clandestines.
L'utilisation de standards ouverts tels que la spécification OpenAPI permet de décrire chaque point de terminaison, chaque paramètre attendu et chaque format de réponse de manière univoque. Cette standardisation transforme la documentation, souvent perçue comme une contrainte administrative, en un artefact technique exploitable par l'ensemble de vos outils d'infrastructure. Les passerelles d'API peuvent alors consommer ces contrats pour générer automatiquement les règles de validation des requêtes entrantes. Toute divergence entre le trafic observé et le contrat établi déclenche une alerte de sécurité pertinente.
Les cas d'usage recensés parmi nos références démontrent qu'une politique de retrait planifié s'avère indispensable pour endiguer la dette technique. La gestion des versions d'une API doit s'accompagner d'échéances claires pour la désactivation des endpoints obsolètes. Cette démarche exige une communication transparente avec les consommateurs de l'interface afin de garantir une migration fluide vers les nouvelles versions. Sans un processus formel de décommissionnement, les anciennes interfaces se transforment inévitablement en API zombies, silencieusement exposées aux attaques par force brute ou aux tentatives d'exfiltration de données.
Stratégies de remédiation et sécurisation périmétrique
Une fois la visibilité restaurée et la gouvernance établie, la sécurisation des interfaces requiert le déploiement de mécanismes de protection avancés. Les pare-feux applicatifs traditionnels, conçus pour contrer les injections SQL ou les attaques par déni de service, peinent à comprendre la logique métier complexe des API REST ou GraphQL. L'adoption de solutions de protection spécifiques, capables d'analyser la structure des charges utiles JSON ou XML, s'impose pour bloquer les requêtes malveillantes ciblant vos points de terminaison.
Le modèle de sécurité doit évoluer vers une architecture Zero Trust, considérant par défaut que toute requête, même provenant du réseau interne, constitue une menace potentielle. Cette approche implique une vérification systématique de l'identité du client, des permissions accordées et du contexte d'exécution avant d'autoriser l'accès à la ressource demandée. La transition vers des protocoles d'authentification modernes garantit une traçabilité granulaire des actions effectuées sur votre système d'information.
Pour consolider cette posture défensive face aux menaces ciblant vos interfaces, deux principes architecturaux majeurs doivent guider vos choix techniques :
- Application d'un modèle de moindre privilège limitant drastiquement l'accès aux seules données strictement nécessaires à l'exécution de la transaction.
- Implémentation d'une authentification mutuelle garantissant cryptographiquement l'identité du client tout autant que celle du serveur hébergeant l'interface.
L'intégration de solutions d'analyse comportementale complète ce dispositif en établissant un profil de référence pour chaque interface documentée. Tout écart significatif par rapport à ce profil déclenche des mesures de limitation de débit ou de blocage temporaire. La synergie entre une cartographie exhaustive, une gouvernance intransigeante et des mécanismes de protection dynamiques vous permet d'exploiter pleinement le potentiel de l'hyper-connectivité tout en préservant l'intégrité absolue de vos actifs numériques.